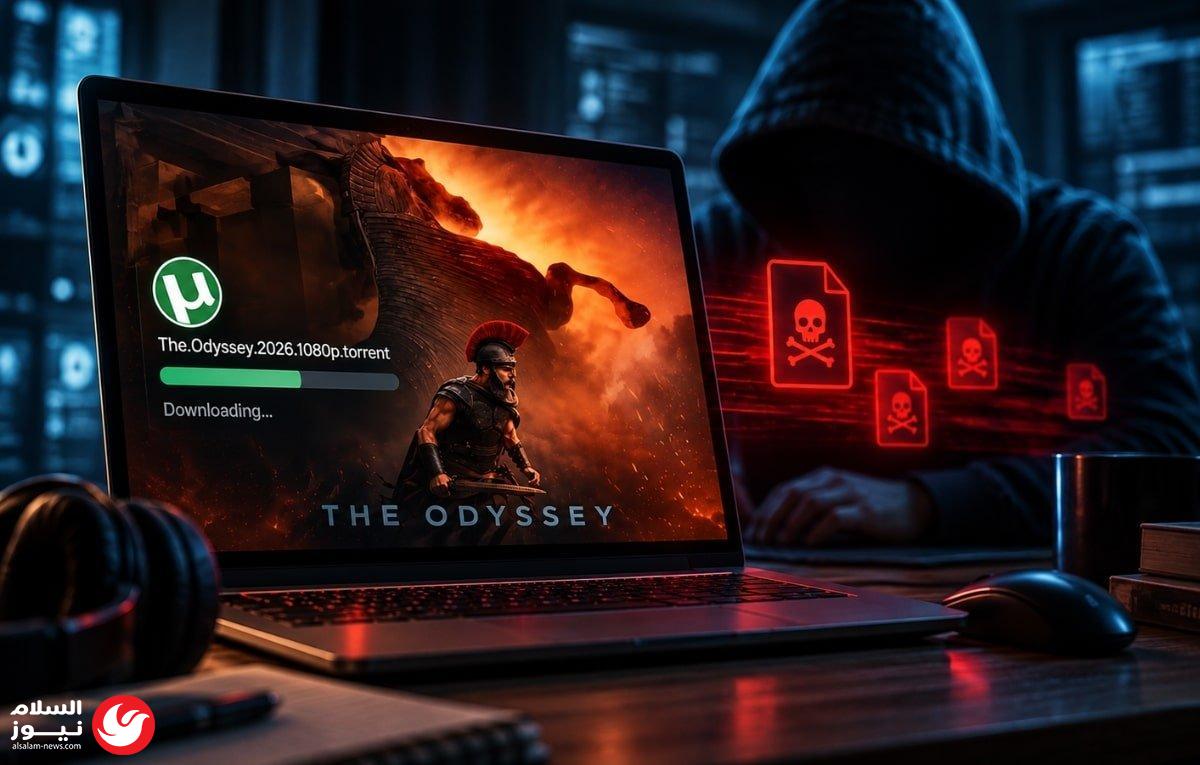
رصد فريق البحث والتحليل العالمي (GReAT) في شركة كاسبرسكي حملة سيبرانية متطورة تستهدف المستخدمين الأفراد والمؤسسات، عبر إخفاء برمجيات خبيثة غير معروفة سابقاً داخل ملفات تورنت لأفلام شهيرة، بما في ذلك أفلام حديثة مثل The Odyssey.
وقد حدد الباحثون مئات الضحايا في عدة دول، شملت روسيا، تركيا، اليابان، كينيا، أوغندا، كولومبيا، بالإضافة إلى دول أوروبية منها إسبانيا وهولندا وبلجيكا وألمانيا. وتستهدف هذه الحملة مؤسسات متنوعة في قطاعات الأعمال، الحكومة، تكنولوجيا المعلومات، الاستشارات، تجارة التجزئة، النقل، والزراعة.
هجوم متعدد المراحل لتفادي الاكتشاف
بدأت الحملة منذ منتصف أغسطس 2026، حيث استغل المهاجمون ثغرات في مواقع أرشيف عامة لتخزين ملفات التورنت. وقد صُممت البرمجية الخبيثة بإطار عمل متعدد المراحل، يبدأ بأداة تحميل قادرة على اكتشاف بيئات الاختبار المعزولة التي تستخدمها برامج مكافحة الفيروسات، مما يسمح لها بالتخفي وعرقلة التحقيقات الأمنية.
تتمتع البرمجية بقدرات متقدمة تشمل:
- الاستمرار في العمل داخل النظام حتى بعد إعادة تشغيل الجهاز.
- تجاوز خاصية التحكم في حساب المستخدم (UAC) في نظام ويندوز للحصول على صلاحيات المسؤول دون تنبيه المستخدم.
- توفير وصول كامل للمهاجمين إلى الأجهزة المصابة عن بُعد.
استخدام سلسلة سولانا لتأمين الاتصال
تعتمد الحملة على سلسلة الكتل (Solana) للحصول على عناوين خوادم القيادة والتحكم (C2)، وهو أسلوب يعزز مرونة البنية التحتية للمهاجمين ويجعل من الصعب على السلطات الأمنية حظر الخوادم أو تفكيكها.
توصيات كاسبرسكي للحماية
أكد قسطنطين إيساكوف، خبير الأمن السيبراني في كاسبرسكي، أن تمويه البرمجيات الخبيثة في ملفات ترفيهية شائعة يرفع من احتمالية نجاح الهجوم، مشدداً على ضرورة توخي الحذر عند التحميل من مصادر غير رسمية.
إجراءات للمستخدمين:
- الاعتماد حصراً على المصادر الرسمية لتحميل الملفات والبرامج.
- استخدام حلول أمنية موثوقة لاكتشاف التهديدات ومنع الإصابة.
- عدم تعطيل برامج الحماية تحت أي ذريعة عند تثبيت البرامج.
إجراءات للمؤسسات:
- وضع إرشادات صارمة لاستخدام برمجيات الجهات الخارجية.
- الاستعانة بحلول أمنية شاملة توفر رؤية مستمرة للتهديدات (EPP وEDR وXDR).
- تزويد فرق أمن المعلومات بمنصات استخبارات التهديدات لفهم سياق الهجمات.
- الاستعانة بخدمات الاستجابة للحوادث وتقييم الاختراقات عند الحاجة.


 جميع الحقوق محفوظة لموقع السلام نيوز 2026 ©
